1. Especifica a qué establecimientos puede acceder cada empleado y qué acciones puede realizar en ellos.
2. Concede al personal el acceso que necesita para su trabajo, sin asignarle todos los permisos de la persona a la que sustituye.
3. Prueba las acciones permitidas y prohibidas desde el ordenador, el móvil, los informes y cualquier otra vía de acceso pertinente.
Un recepcionista que cubre un turno en el Hotel B durante un fin de semana no debería obtener automáticamente acceso permanente a todo el grupo. Un empleado de finanzas puede necesitar consultar registros de tres establecimientos sin tener permiso para cambiar los precios de las habitaciones o crear administradores.
El acceso de usuarios al sistema de gestión de propiedades funciona mejor cuando el propietario distingue entre las funciones del empleado y los hoteles en los que las desempeña. Empieza por las responsabilidades, configura después los controles disponibles y comprueba el acceso resultante.
Separa el alcance por establecimiento de los permisos para actuar
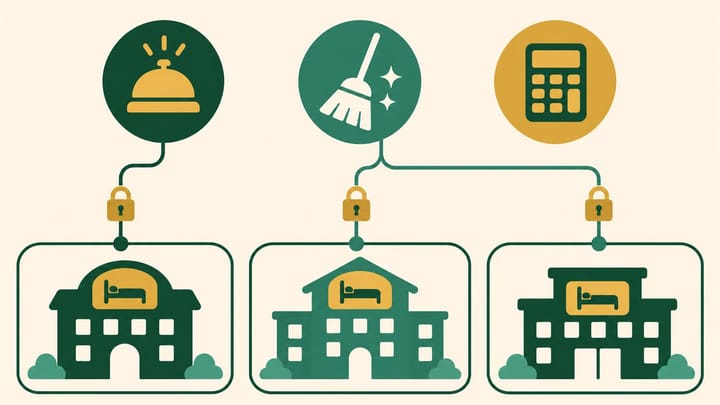
El alcance por establecimiento indica a qué hoteles o unidades de alojamiento puede acceder el empleado. Los permisos de acción determinan qué puede consultar, modificar, aprobar, exportar o administrar dentro de ese alcance.
Un selector de establecimientos no demuestra que sus datos estén aislados. Ocultar el Hotel C en el calendario principal no basta si la misma cuenta aún puede consultar los registros de sus huéspedes mediante una búsqueda o exportar sus ingresos. Revisa el acceso real disponible en cada función pertinente.
Del mismo modo, consultar un registro de pago es distinto de cobrar, emitir un reembolso o modificar los datos de liquidación. Consultar tarifas es distinto de modificarlas. Diseña los permisos en torno a estas decisiones operativas, en lugar de utilizar una etiqueta general como «gerente».
Utiliza una descripción breve de la asignación: «Leah puede gestionar las entradas y la asignación de habitaciones en el Hotel A; no puede reembolsar pagos, exportar la lista de huéspedes del grupo ni administrar usuarios». Añade por separado cualquier cobertura temporal autorizada en otros establecimientos y su fecha de finalización.
Los nombres y el nivel de detalle de los controles varían según el Sistema de Gestión Hotelera, también denominado sistema de gestión de propiedades. Relaciona las responsabilidades aprobadas con los ajustes realmente disponibles. Si una acción sensible no puede separarse técnicamente, no des por hecho que una nota de aprobación elimina ese acceso; utiliza una cuenta con permisos más limitados o un procedimiento controlado con la intervención de un responsable y documenta la limitación.
Las credenciales compartidas dificultan la aplicación y la revisión de este diseño. Si todos utilizan la cuenta del propietario, una descripción de roles no permite saber quién modificó una reserva. En Smart Order, utiliza un PMS hotel con roles individuales para el personal, ajustados a sus responsabilidades. Revisa los ajustes de permisos disponibles antes de ponerlo en marcha para que el trabajo diario no dependa de compartir las credenciales de un administrador.
Adapta el acceso del personal a sus funciones en el hotel
Configura los roles de usuario disponibles según las responsabilidades reales y comprueba que los empleados puedan completar su trabajo con facilidad, sin acceso innecesario a funciones ajenas a sus tareas.
Define los roles según las decisiones que toma realmente el personal
Utiliza estas descripciones como punto de partida, no como un conjunto universal de nombres de roles predefinidos. Registra el alcance por establecimiento y las excepciones de cada asignación.
Recepción
Permite las tareas de gestión de reservas, entradas, asignación de habitaciones y comunicación con huéspedes necesarias en el establecimiento asignado. Decide por separado si el personal puede cancelar reservas, modificar tarifas acordadas, aplicar descuentos, cobrar o exportar información de los huéspedes.
En el caso de un recepcionista del grupo, especifica los establecimientos que cubre. No concedas acceso a todos los hoteles como sustituto de una gestión adecuada de las coberturas temporales.
Servicios de Habitación y Mantenimiento
Facilita la información sobre habitaciones, tareas y estado de preparación, así como la información limitada de atención al huésped necesaria para el trabajo asignado. Evita el acceso a totales financieros ajenos a sus funciones o a exportaciones masivas de datos de huéspedes. Determina si el personal puede marcar tareas como completadas, aprobar inspecciones o retirar bloqueos por mantenimiento; estas decisiones no tienen por qué corresponder a la misma persona.
Ingresos y Reservas
Define la cartera de establecimientos autorizada y los permisos para gestionar tarifas, disponibilidad, restricciones y cambios en las reservas. Decide qué cambios de gran impacto requieren la revisión de un responsable. El acceso a las tarifas de todo el grupo no debería incluir automáticamente la administración de usuarios ni las credenciales de pago.
Finanzas
Concede el acceso a reservas, cargos, pagos, reembolsos e informes necesario para las entidades asignadas. Separa la revisión de un reembolso de su ejecución cuando el sistema permita esa distinción. Define los permisos de exportación y cómo se deben gestionar los registros descargados; retirar el acceso al Sistema de Gestión Hotelera no elimina los archivos ya exportados.
Responsable del Establecimiento y Administrador del Sistema
El responsable de un establecimiento puede necesitar supervisar las operaciones de un hotel, mientras que un administrador del sistema gestiona los usuarios o la configuración. Mantén diferenciadas esas responsabilidades, aunque en un negocio pequeño una misma persona desempeñe ambas funciones.
Protege el acceso de administrador con los controles de seguridad de cuenta disponibles y un procedimiento de recuperación documentado. Mantén una vía de recuperación del acceso con autorización independiente, pero no crees una cuenta compartida anónima que utilicen todos los turnos.
Comprueba el acceso efectivo, no solo el nombre del rol
Un empleado puede recibir varios roles o permisos adicionales. Revisa la combinación final: eliminar un rol puede no retirar una capacidad que siga concedida por otra vía. No supongas que un rol restrictivo siempre prevalece sobre otro más amplio.
Utiliza una cuenta de prueba autorizada y registros ficticios. Evita realizar reembolsos reales, cambiar tarifas en producción o modificar la estancia de un huésped de otro establecimiento únicamente para comprobar permisos.
- Anota una tarea permitida y otra prohibida para cada límite importante, incluido un establecimiento al que la cuenta no deba acceder.
- Configura el rol propuesto y el alcance por establecimiento mediante el procedimiento de administración autorizado. Conserva un registro de los ajustes y de quién los aprobó.
- Inicia sesión por la vía habitual del empleado una vez que el cambio haya entrado en vigor. Prueba una tarea permitida de principio a fin, en lugar de limitarte a abrir el menú.
- Comprueba las consultas y acciones prohibidas mediante búsquedas, informes, exportaciones, acceso móvil y otras vías compatibles pertinentes. Detén la prueba si aparecen datos reales que no deberían ser visibles; conserva únicamente las pruebas mínimas necesarias, con los datos sensibles ocultos, para corregir el acceso.
- Revisa la combinación completa de roles de la cuenta y su historial de acciones. Corrige los permisos excesivos o insuficientes y repite las pruebas afectadas.
Por ejemplo, una cobertura de dos días puede permitir a Leah gestionar las entradas en el Hotel B, pero no en el Hotel C. Comprueba ambas condiciones y verifica después que el acceso al Hotel B se retire al finalizar el periodo acordado. Una fecha de vencimiento anotada en el cuadrante no equivale a una caducidad del acceso aplicada efectivamente.
Comprueba el acceso desde el móvil y desde el ordenador. La app para hoteles de Smart Order aplica los permisos del Sistema de Gestión Hotelera principal, por lo que debes incluir el flujo de trabajo desde el teléfono al validar un rol. Una prueba satisfactoria desde el ordenador no sustituye la comprobación de las vías que utiliza realmente el personal.
Revisa el acceso cuando el personal se incorpora, cambia de puesto o deja la empresa
Para cada nuevo empleado, confirma su cuenta nominativa, puesto, establecimientos, responsable de aprobación, fecha de incorporación y formación necesaria. Concede únicamente el acceso requerido. Copiar la cuenta de un empleado con mucha antigüedad también puede copiar años de excepciones temporales.
En un traslado o una asignación temporal, revisa tanto los accesos anteriores como los nuevos. Registra quién retirará una excepción si no existe caducidad automática. Después de un cambio de rol, verifica el acceso resultante en lugar de suponer que los ajustes guardados se aplicaron inmediatamente en todas las vías de acceso.
Cuando alguien deje la empresa, desactiva su cuenta mediante el procedimiento aprobado, gestiona las sesiones activas y los sistemas relacionados cuando sea posible y reasigna el trabajo a su cargo. Retirar el acceso al Sistema de Gestión Hotelera no revoca necesariamente los accesos independientes a OTA, proveedores de pagos, correo electrónico o dispositivos. Gestiona cada cuenta pertinente mediante su propio procedimiento autorizado.
Revisa periódicamente la relación de usuarios y después de cambios importantes de personal o de establecimientos. Presta atención a las cuentas inactivas, los roles de administrador con permisos amplios, las coberturas temporales vencidas, los permisos superpuestos y las exportaciones o los cambios sensibles sin explicación.
El diseño final debe permitir al propietario explicar en una sola frase el acceso de cada empleado: los establecimientos, las tareas permitidas y los límites importantes. Mantén las excepciones aprobadas visibles y verificables para evitar que el acceso de emergencia de ayer se convierta en el acceso predeterminado de mañana.