1. Précisez à quels établissements un employé peut accéder et quelles actions il peut y effectuer.
2. Accordez aux équipes les accès nécessaires à leur travail, sans reprendre l'ensemble des droits de la personne qu'elles remplacent.
3. Testez les actions autorisées et interdites sur ordinateur, sur mobile, dans les rapports et par toute autre voie d'accès pertinente.
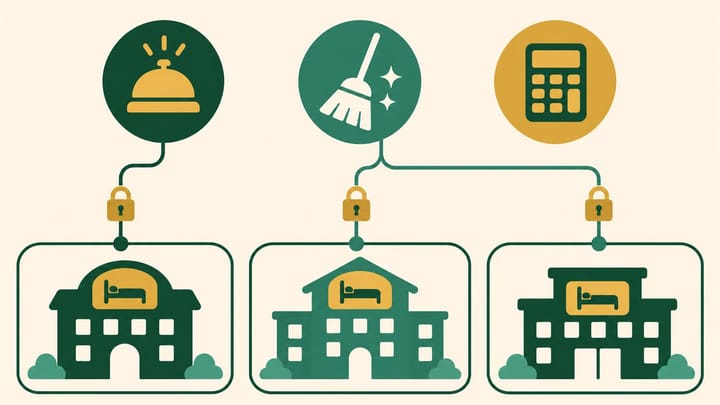
Un réceptionniste qui assure un remplacement à l'hôtel B le temps d'un week-end ne doit pas obtenir automatiquement un accès permanent à l'ensemble du groupe. Un employé du service financier peut avoir besoin de consulter les données de trois établissements sans être autorisé à modifier les tarifs des chambres ni à créer des administrateurs.
La gestion des accès des utilisateurs au logiciel gestion immobilière est plus efficace lorsque le propriétaire distingue les missions de l'employé des hôtels où elles s'exercent. Commencez par définir les responsabilités, puis configurez les contrôles disponibles et testez les accès obtenus.
Distinguer le périmètre des établissements des droits d'action
Le périmètre des établissements désigne les hôtels ou les hébergements auxquels l'employé peut accéder. Les droits d'action définissent ce qu'il peut consulter, modifier, approuver, exporter ou administrer dans ce périmètre.
Un sélecteur d'établissements ne garantit pas le cloisonnement des accès. Masquer l'hôtel C dans le calendrier principal ne suffit pas si le même compte peut encore consulter les fiches de ses clients dans les résultats de recherche ou exporter ses revenus. Vérifiez les accès réellement disponibles dans chaque fonctionnalité pertinente.
De même, consulter un paiement est différent d'encaisser un paiement, d'effectuer un remboursement ou de modifier les coordonnées de règlement. Consulter les tarifs est différent de les modifier. Organisez les droits autour de ces décisions opérationnelles plutôt qu'autour d'un intitulé général comme « responsable ».
Utilisez une courte description de l'affectation : « Leah peut gérer les arrivées et l'attribution des chambres à l'hôtel A ; elle ne peut pas rembourser des paiements, exporter la liste des clients du groupe ni administrer les utilisateurs. » Ajoutez séparément les remplacements temporaires approuvés dans d'autres établissements et leur date de fin.
Les intitulés et le niveau de précision des contrôles varient selon le Système de Gestion Hôtelière, également appelé logiciel gestion immobilière. Faites correspondre les responsabilités approuvées aux paramètres réellement disponibles. Si une action sensible ne peut pas être isolée techniquement, ne considérez pas qu'une note d'approbation supprime cet accès ; utilisez un compte aux droits plus restreints ou une procédure encadrée avec l'intervention d'un responsable, et documentez cette limite.
Les identifiants partagés compliquent l'application et le contrôle de cette organisation. Si tout le monde utilise le compte du propriétaire, la description d'un rôle ne permet pas de savoir qui a modifié une réservation. Dans Smart Order, utilisez un logiciel de gestion hôtelière avec des rôles individuels adaptés aux responsabilités de chaque membre de l'équipe. Examinez les paramètres de droits disponibles avant le déploiement afin que le travail quotidien ne dépende pas du partage d'un compte administrateur.
Adaptez les accès aux missions de chaque employé
Configurez les rôles utilisateurs disponibles en fonction des responsabilités réelles, puis vérifiez que les employés peuvent accomplir leurs tâches efficacement sans accès superflu à d'autres fonctions.
Définir les rôles à partir des décisions réellement prises par les équipes
Utilisez ces descriptions comme points de départ, sans les considérer comme une liste universelle de rôles prédéfinis. Consignez le périmètre des établissements et les exceptions pour chaque affectation.
Réception
Autorisez les tâches de réservation, d'arrivée, d'attribution des chambres et de communication avec les clients nécessaires dans l'établissement concerné. Déterminez séparément si les employés peuvent annuler des réservations, modifier les tarifs convenus, appliquer des remises, encaisser des paiements ou exporter les informations des clients.
Pour un réceptionniste intervenant dans plusieurs hôtels du groupe, précisez les établissements concernés. N'accordez pas un accès à tous les hôtels pour éviter d'organiser correctement un remplacement temporaire.
Services d'étage et maintenance
Donnez accès aux informations sur les chambres, les tâches, leur état de préparation et aux seules informations de service client nécessaires au travail confié. Évitez l'accès aux totaux financiers sans rapport avec ces missions ou aux exports massifs de données clients. Déterminez si les employés peuvent déclarer une tâche terminée, valider un contrôle ou lever le blocage d'une chambre pour maintenance ; ces décisions ne doivent pas nécessairement relever de la même personne.
Gestion des revenus et réservations
Définissez le portefeuille d'établissements autorisé et les droits de gestion des tarifs, des disponibilités, des restrictions et des modifications de réservation. Déterminez les changements à fort impact qui nécessitent la validation d'un responsable. L'accès aux tarifs de l'ensemble du groupe ne doit pas inclure automatiquement l'administration des utilisateurs ni les identifiants des services de paiement.
Finance
Accordez les accès aux réservations, aux frais facturés, aux paiements, aux remboursements et aux rapports nécessaires pour les entités concernées. Distinguez l'examen d'un remboursement de son exécution lorsque le système le permet. Définissez les droits d'export et les règles de traitement des données téléchargées ; la suppression de l'accès au Système de Gestion Hôtelière ne permet pas de récupérer les fichiers déjà exportés.
Directeur d'établissement et administrateur système
Un directeur d'établissement peut avoir besoin de superviser les opérations d'un hôtel, tandis qu'un administrateur système gère les utilisateurs ou la configuration. Distinguez clairement ces responsabilités, même si une seule personne assume les deux fonctions dans une petite structure.
Protégez l'accès administrateur avec les contrôles de sécurité des comptes disponibles et une procédure de récupération documentée. Prévoyez un moyen de récupération de l'accès soumis à une autorisation distincte, sans créer de compte partagé anonyme utilisé par toutes les équipes successives.
Tester les accès effectifs, au-delà de l'intitulé du rôle
Un employé peut cumuler plusieurs rôles ou des droits supplémentaires. Examinez leur combinaison finale : supprimer un rôle ne retire pas nécessairement une capacité encore accordée par ailleurs. Ne supposez pas qu'un rôle restrictif prime toujours sur un rôle plus étendu.
Utilisez un compte de test approuvé et des données fictives. Évitez d'effectuer des remboursements réels, de modifier des tarifs en production ou de changer le séjour d'un client d'un autre établissement uniquement pour tester les droits.
- Décrivez une tâche autorisée et une tâche interdite pour chaque limite importante, y compris pour un établissement auquel le compte ne doit pas accéder.
- Configurez le rôle proposé et le périmètre des établissements selon la procédure d'administration autorisée. Conservez une trace des paramètres et de la personne ayant donné son approbation.
- Connectez-vous par la voie habituelle des employés une fois le changement effectif. Testez une tâche autorisée de bout en bout, au lieu de simplement ouvrir le menu.
- Testez les consultations et les actions interdites via la recherche, les rapports, l'export, le mobile et les autres voies pertinentes prises en charge. Arrêtez le test si des données réelles deviennent visibles alors qu'elles ne devraient pas l'être ; conservez uniquement le minimum d'éléments de preuve expurgés nécessaire pour corriger les accès.
- Vérifiez l'ensemble des rôles du compte et son historique d'actions. Corrigez les droits excessifs ou manquants, puis répétez les tests concernés.
Par exemple, un remplacement de deux jours peut autoriser Leah à gérer les arrivées à l'hôtel B, mais pas à l'hôtel C. Testez les deux conditions, puis vérifiez que l'accès à l'hôtel B est supprimé à la fin de la période convenue. Une date de fin inscrite sur un planning ne vaut pas une expiration effective des accès.
Vérifiez les accès sur mobile comme sur ordinateur. L'application mobile de gestion hôtelière de Smart Order applique les droits du Système de Gestion Hôtelière principal : incluez donc les opérations sur téléphone dans la validation d'un rôle. Un test réussi uniquement sur ordinateur ne doit pas remplacer la vérification des voies d'accès réellement utilisées par les équipes.
Réexaminer les accès à chaque arrivée, changement de poste ou départ
Pour un nouvel employé, confirmez le compte nominatif, le poste, les établissements, la personne chargée de l'approbation, la date de début et la formation nécessaire. Accordez uniquement les accès requis. Copier le compte d'un employé de longue date peut aussi reproduire des années d'exceptions temporaires.
En cas de mutation ou d'affectation temporaire, examinez les anciens accès autant que les nouveaux. Si l'expiration automatique n'est pas disponible, indiquez qui supprimera chaque exception. Après un changement de rôle, vérifiez les accès obtenus au lieu de supposer que les paramètres enregistrés ont été appliqués immédiatement partout.
Lorsqu'une personne quitte l'entreprise, désactivez son compte selon la procédure approuvée, traitez les sessions actives et les systèmes associés lorsque cela est possible, et réattribuez les tâches dont elle avait la charge. La suppression de l'accès au Système de Gestion Hôtelière ne révoque pas nécessairement les accès distincts aux OTA, aux prestataires de paiement, à la messagerie ou aux appareils. Traitez chaque compte concerné selon sa propre procédure autorisée.
Réexaminez régulièrement la liste des comptes et après tout changement important concernant les équipes ou les établissements. Portez une attention particulière aux comptes inactifs, aux rôles administrateur étendus, aux remplacements arrivés à échéance, aux droits qui se chevauchent ainsi qu'aux exports ou modifications sensibles inexpliqués.
L'organisation finale doit permettre au propriétaire d'expliquer les accès de chaque employé en une phrase : les établissements concernés, les tâches autorisées et les principales limites. Gardez les exceptions approuvées visibles et vérifiables pour éviter que les accès accordés hier en urgence ne deviennent la règle de demain.