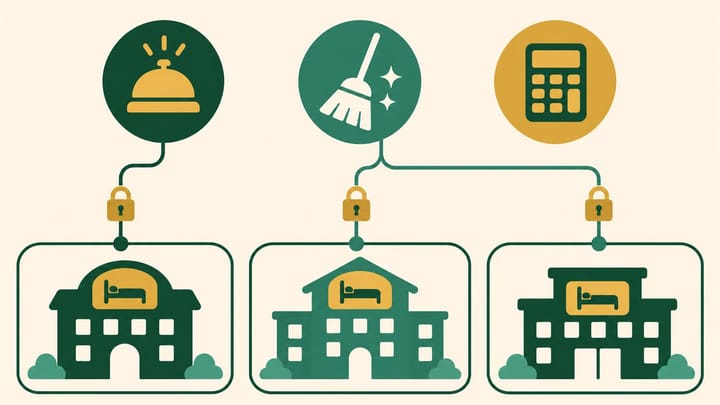
1. Especifique a que unidades cada colaborador pode aceder e que ações pode realizar em cada uma.
2. Atribua à equipa o acesso necessário para o seu trabalho, sem conceder todas as permissões da pessoa que substitui.
3. Teste as ações permitidas e proibidas no computador, no telemóvel, nos relatórios e em qualquer outra via de acesso relevante.
Uma rececionista que assegura o serviço no Hotel B durante um fim de semana não deve obter automaticamente acesso permanente a todo o grupo. Um colaborador da área financeira pode precisar dos registos de três unidades sem necessitar de permissão para alterar os preços dos quartos ou criar administradores.
O acesso de utilizadores ao software de gestão imobiliária funciona melhor quando o proprietário separa as funções do colaborador dos hotéis onde essas funções se aplicam. Comece pelas responsabilidades, configure os controlos disponíveis e teste o acesso resultante.
Separe o âmbito de acesso às unidades das permissões para agir
Âmbito de acesso às unidades significa os hotéis ou as unidades a que o colaborador pode aceder. Permissões de ação definem o que pode consultar, alterar, aprovar, exportar ou administrar dentro desse âmbito.
Um seletor de unidades não comprova que os acessos estão isolados. Ocultar o Hotel C do calendário principal é insuficiente se a mesma conta continuar a poder consultar os registos dos seus hóspedes na pesquisa ou exportar as suas receitas. Verifique o acesso efetivamente disponível em todas as funcionalidades relevantes.
Da mesma forma, consultar um registo de pagamento é diferente de receber um pagamento, efetuar um reembolso ou alterar os dados de liquidação. Consultar tarifas é diferente de as editar. Estruture as permissões com base nestas decisões operacionais, em vez de usar uma designação abrangente como “gestor”.
Utilize uma descrição breve da atribuição: “Leah pode gerir as chegadas e a atribuição de quartos no Hotel A; não pode reembolsar pagamentos, exportar a lista de hóspedes do grupo nem administrar utilizadores.” Registe separadamente qualquer substituição temporária aprovada noutra unidade e a respetiva data de fim.
As designações e o nível de detalhe dos controlos variam consoante o Sistema de Gestão Hoteleira, ou software de gestão imobiliária. Faça corresponder as responsabilidades aprovadas às definições efetivamente disponíveis. Se uma ação sensível não puder ser separada tecnicamente, não presuma que uma nota de aprovação elimina esse acesso; utilize uma conta com permissões mais restritas ou um processo controlado com intervenção de um gestor e documente a limitação.
As credenciais partilhadas dificultam a aplicação e a revisão desta estrutura. Se todos utilizarem a conta do proprietário, a descrição de uma função não permite identificar quem alterou uma reserva. Na Smart Order, utilize um sistema de gestão hoteleira com funções individuais para os colaboradores, alinhadas com as respetivas responsabilidades. Reveja as definições de permissões disponíveis antes da implementação, para que o trabalho diário não dependa da partilha de credenciais de administrador.
Adapte o acesso da equipa às funções no hotel
Configure as funções de utilizador disponíveis com base nas responsabilidades reais e confirme que os colaboradores conseguem realizar o seu trabalho sem acesso desnecessário a funcionalidades alheias às suas tarefas.
Defina funções com base nas decisões que a equipa realmente toma
Utilize estas descrições como ponto de partida, e não como um conjunto universal de nomes de funções predefinidas. Registe o âmbito de acesso às unidades e as exceções de cada atribuição.
Receção
Permita as tarefas de reservas, chegadas, atribuição de quartos e comunicação com hóspedes necessárias na unidade atribuída. Decida separadamente se os colaboradores podem cancelar reservas, alterar tarifas acordadas, aplicar descontos, receber pagamentos ou exportar informações dos hóspedes.
Para um rececionista que trabalha ao nível do grupo, especifique as unidades abrangidas. Não conceda acesso a todos os hotéis como alternativa a organizar devidamente uma substituição temporária.
Limpeza e Manutenção
Disponibilize as informações sobre quartos, tarefas, estado de preparação e os dados limitados de atendimento ao hóspede necessários para o trabalho atribuído. Evite o acesso a totais financeiros sem relação com as tarefas ou à exportação em massa de dados de hóspedes. Determine se os colaboradores podem marcar tarefas como concluídas, aprovar inspeções ou levantar um bloqueio por manutenção; estas decisões não têm de caber à mesma pessoa.
Receitas e Reservas
Defina o conjunto de unidades autorizado e as permissões para gerir tarifas, disponibilidade, restrições e alterações de reservas. Decida que alterações de elevado impacto exigem revisão por um gestor. O acesso às tarifas de todo o grupo não deve incluir automaticamente a administração de utilizadores ou as credenciais de pagamento.
Área Financeira
Disponibilize o acesso a reservas, encargos, pagamentos, reembolsos e relatórios necessário para as entidades atribuídas. Separe a revisão de um reembolso da sua execução quando o sistema permitir essa distinção. Defina os direitos de exportação e as regras de tratamento dos registos descarregados; perder o acesso ao Sistema de Gestão Hoteleira não permite recuperar ficheiros já exportados.
Gestor da Unidade e Administrador do Sistema
Um gestor de unidade pode precisar de supervisionar as operações de um hotel, enquanto um administrador do sistema gere utilizadores ou configurações. Mantenha estas responsabilidades claramente diferenciadas, mesmo que uma só pessoa desempenhe ambas numa pequena empresa.
Proteja o acesso de administrador com os controlos de segurança de conta disponíveis e um procedimento de recuperação documentado. Mantenha uma forma de recuperação de acesso autorizada separadamente, mas não crie credenciais partilhadas anónimas que sejam utilizadas por todos os turnos.
Teste o acesso efetivo, não apenas o nome da função
Um colaborador pode receber várias funções ou permissões adicionais. Reveja a combinação final: remover uma função pode não eliminar uma capacidade que continua a ser concedida por outra via. Não presuma que uma função restritiva prevalece sempre sobre outra mais abrangente.
Utilize uma conta de teste aprovada e registos fictícios. Evite reembolsos reais, alterações de tarifas em produção ou alterações à estadia de um hóspede de outra unidade apenas para testar permissões.
- Registe uma tarefa permitida e uma tarefa proibida para cada limite importante, incluindo uma unidade a que a conta não deve ter acesso.
- Configure a função proposta e o âmbito de acesso às unidades através do processo de administração autorizado. Mantenha um registo das definições e de quem as aprovou.
- Inicie sessão pela via habitual dos colaboradores depois de a alteração entrar em vigor. Teste uma tarefa permitida do princípio ao fim, em vez de apenas abrir o menu.
- Teste consultas e ações proibidas através da pesquisa, dos relatórios, da exportação, do telemóvel e de outras vias relevantes suportadas. Pare se ficarem visíveis dados reais que não deveriam estar acessíveis; conserve apenas as provas mínimas necessárias para corrigir o acesso, com os dados sensíveis ocultados.
- Verifique a combinação completa de funções da conta e o histórico de ações. Corrija as permissões em excesso ou em falta e repita os testes afetados.
Por exemplo, uma substituição de dois dias pode permitir que Leah gira as chegadas no Hotel B, mas não no Hotel C. Teste ambas as condições e confirme depois que o acesso ao Hotel B é removido após o período de substituição acordado. Uma data de fim escrita numa escala não equivale a uma expiração de acesso aplicada pelo sistema.
Verifique o acesso no telemóvel e no computador. O aplicativo de gestão hoteleira da Smart Order aplica as permissões do Sistema de Gestão Hoteleira principal, por isso inclua o processo de trabalho no telemóvel ao validar uma função. Um teste bem-sucedido apenas no computador não deve substituir a verificação das vias que a equipa realmente utiliza.
Reveja os acessos nas admissões, transferências e saídas de colaboradores
Para um novo colaborador, confirme a conta nominativa, a função, as unidades, o responsável pela aprovação, a data de início e a formação necessária. Conceda apenas o acesso indispensável. Copiar a conta de um colaborador com muitos anos de serviço também pode copiar anos de exceções temporárias.
Numa transferência ou atribuição temporária, reveja os acessos anteriores e os novos. Registe quem removerá uma exceção caso a expiração automática não esteja disponível. Após uma mudança de função, verifique o acesso resultante em vez de presumir que as definições guardadas foram aplicadas imediatamente em todo o sistema.
Quando alguém sair da empresa, desative a respetiva conta através do processo aprovado, trate das sessões ativas e dos sistemas relacionados quando essa possibilidade existir e reatribua o trabalho sob a sua responsabilidade. Remover o acesso ao Sistema de Gestão Hoteleira não revoga necessariamente os acessos separados a OTA, prestadores de serviços de pagamento, correio eletrónico ou dispositivos. Trate cada conta aplicável através do respetivo processo autorizado.
Reveja regularmente a lista de colaboradores e sempre que ocorram alterações significativas na equipa ou nas unidades. Concentre-se em contas inativas, funções de administrador com permissões abrangentes, substituições cujo prazo já terminou, permissões sobrepostas e exportações ou alterações sensíveis sem justificação.
A estrutura final deve permitir ao proprietário explicar o acesso de cada colaborador numa única frase: as unidades, o trabalho permitido e os limites importantes. Mantenha as exceções aprovadas visíveis e verificáveis, em vez de permitir que o acesso de emergência de ontem se torne o padrão de amanhã.