1. Укажите, к каким объектам сотрудник может получать доступ и какие действия он вправе выполнять на каждом из них.
2. Предоставляйте сотрудникам доступ, необходимый для работы, а не все права человека, которого они заменяют.
3. Проверяйте разрешённые и запрещённые действия в версии для компьютера, мобильном приложении, отчётах и через другие используемые способы доступа.
Администратор стойки регистрации, подменяющий коллегу в гостинице B на выходных, не должен автоматически получать постоянный доступ ко всей группе. Сотруднику финансового отдела могут понадобиться данные трёх объектов, но при этом ему не нужны права на изменение стоимости номеров или создание учётных записей администраторов системы.
Управление доступом пользователей в программе управления недвижимостью наиболее эффективно, когда владелец разграничивает обязанности сотрудника и гостиницы, в которых он их выполняет. Начните с обязанностей, затем настройте доступные средства управления правами и проверьте фактический доступ.
Разграничивайте доступ к объектам и права на действия
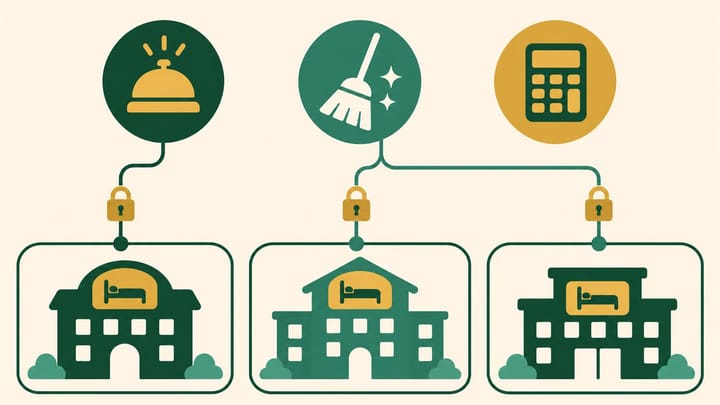
Область доступа к объектам определяет, какие гостиницы или единицы размещения доступны сотруднику. Права на действия определяют, что он может просматривать, изменять, согласовывать, экспортировать или администрировать в пределах этой области.
Наличие переключателя объектов не доказывает, что доступ к их данным разграничен. Недостаточно скрыть гостиницу C из основного календаря, если та же учётная запись по-прежнему позволяет находить данные её гостей через поиск или экспортировать сведения о её выручке. Проверяйте фактический доступ через каждую соответствующую функцию.
Аналогично, просмотр записи о платеже отличается от приёма платежа, оформления возврата или изменения расчётных реквизитов. Просмотр тарифов отличается от их редактирования. Настраивайте права с учётом этих рабочих решений, а не общего названия роли, например «менеджер».
Используйте краткое описание полномочий: «Лея может оформлять заезды и распределять номера в гостинице A; она не может возвращать платежи, экспортировать список гостей всей группы или управлять пользователями». Отдельно указывайте согласованный временный доступ к другим объектам для подмены сотрудников и дату его окончания.
Названия и степень детализации настроек различаются в зависимости от выбранной системы управления отелем, то есть программы управления недвижимостью. Сопоставьте утверждённые обязанности с фактически доступными настройками. Если технически невозможно выделить отдельное право на важное действие, не считайте, что отметка о необходимости согласования ограничивает доступ к нему. Используйте учётную запись с более узкими правами или контролируемый процесс с участием руководителя и документируйте это ограничение.
Общие учётные записи затрудняют соблюдение и проверку таких правил. Если все пользуются учётной записью владельца, описание роли не поможет установить, кто изменил бронирование. В Smart Order используйте программу управления отелем с индивидуальными ролями сотрудников, соответствующими их обязанностям. Перед внедрением изучите доступные настройки прав, чтобы повседневная работа не зависела от совместного использования учётной записи администратора системы.
Настройте доступ сотрудников в соответствии с их работой в гостинице
Настройте доступные роли пользователей с учётом реальных обязанностей и убедитесь, что сотрудники могут выполнять свою работу без лишнего доступа к посторонним функциям.
Определяйте роли с учётом реальных решений сотрудников
Используйте следующие описания как отправную точку, а не как универсальный набор названий встроенных ролей. Для каждого назначения фиксируйте область доступа к объектам и исключения.
Стойка регистрации
Разрешите работу с бронированиями, заездами, распределением номеров и общением с гостями, необходимую на закреплённом объекте. Отдельно определите, могут ли сотрудники отменять бронирования, менять согласованную стоимость номеров, предоставлять скидки, принимать платежи или экспортировать информацию о гостях.
Для администратора стойки регистрации, работающего с несколькими гостиницами группы, укажите конкретные объекты. Доступ ко всем гостиницам не должен подменять правильное оформление временной подмены.
Обслуживание номеров и техническое обслуживание
Предоставьте необходимые для порученной работы сведения о номерах, задачах, готовности номеров и ограниченный объём информации для обслуживания гостей. Исключите доступ к не относящимся к работе финансовым итогам и массовому экспорту данных гостей. Определите, кто может отмечать выполнение работы, подтверждать прохождение проверки или снимать блокировку номера на техническое обслуживание: эти решения необязательно должен принимать один человек.
Управление доходами и бронированиями
Определите утверждённый перечень объектов и права на управление стоимостью номеров, доступностью, ограничениями и изменениями бронирований. Решите, какие изменения с существенными последствиями требуют проверки руководителем. Доступ к тарифам всей группы не должен автоматически включать управление пользователями или доступ к учётным данным платёжных сервисов.
Финансовый отдел
Предоставьте доступ к бронированиям, начислениям, платежам, возвратам и отчётности, необходимый для работы с закреплёнными организациями. Разделяйте проверку возврата и его выполнение, если система поддерживает такое разграничение. Определите права на экспорт и правила обращения со скачанными данными: прекращение доступа к системе управления отелем не удаляет уже экспортированные файлы.
Управляющий объектом и системный администратор
Управляющему объектом может требоваться контроль текущей работы одной гостиницы, а системный администратор отвечает за пользователей и настройки. Разграничивайте эти обязанности, даже если в небольшом бизнесе их выполняет один человек.
Защищайте доступ администратора с помощью доступных средств безопасности учётной записи и документированного порядка восстановления. Предусмотрите отдельный, надлежащим образом разрешённый способ восстановления доступа, но не создавайте обезличенную общую учётную запись для всех смен.
Проверяйте фактический доступ, а не только название роли
Сотруднику могут назначить несколько ролей или дополнительные права. Проверяйте их итоговую комбинацию: удаление одной роли может не лишить сотрудника возможности, которая по-прежнему предоставляется другой ролью или настройкой. Не предполагайте, что роль с ограниченными правами всегда имеет приоритет над ролью с более широкими полномочиями.
Используйте согласованную тестовую учётную запись и вымышленные данные. Не выполняйте реальные возвраты, не меняйте действующие тарифы и не изменяйте данные проживания гостя другого объекта только ради проверки прав.
- Для каждой важной границы доступа опишите одну разрешённую и одну запрещённую задачу, включая проверку объекта, к которому учётная запись не должна иметь доступа.
- Настройте предлагаемую роль и область доступа к объектам в соответствии с установленным порядком администрирования. Сохраните сведения о настройках и лице, которое их согласовало.
- После вступления изменений в силу войдите в систему обычным для сотрудника способом. Проверьте полное выполнение разрешённой задачи, а не только открытие меню.
- Проверьте запрет на просмотр и выполнение действий через поиск, отчёты, экспорт, мобильное приложение и другие используемые поддерживаемые способы доступа. Остановите проверку, если стали видны реальные данные, доступ к которым не предполагался; сохраните лишь минимально необходимые для исправления прав подтверждения, скрыв конфиденциальные сведения.
- Проверьте полную комбинацию ролей учётной записи и историю действий. Устраните избыточные или недостающие права, затем повторите соответствующие проверки.
Например, при подмене на два дня Лее можно разрешить оформлять заезды в гостинице B, но не в гостинице C. Проверьте оба условия, а затем убедитесь, что после окончания согласованного периода подмены доступ к гостинице B прекращён. Дата окончания в графике работы не равнозначна фактическому прекращению доступа системой.
Проверяйте доступ как с компьютера, так и с мобильного устройства. В Smart Order приложение для управления отелем использует права основной системы управления отелем, поэтому при проверке роли включайте рабочие операции на телефоне. Успешная проверка только на компьютере не заменяет проверку способов доступа, которыми сотрудники пользуются на практике.
Пересматривайте доступ при приёме, переводе и увольнении сотрудников
Для нового сотрудника подтвердите персональную учётную запись, обязанности, объекты, согласующее лицо, дату начала работы и необходимое обучение. Предоставляйте только требуемый доступ. При копировании учётной записи сотрудника с большим стажем можно также скопировать временные исключения, накопившиеся за годы работы.
При переводе или временном назначении проверяйте как прежний, так и новый доступ. Если автоматическое прекращение доступа недоступно, зафиксируйте, кто отменит исключение. После изменения роли проверяйте фактический доступ, а не предполагайте, что сохранённые настройки сразу применились во всех интерфейсах.
При увольнении сотрудника отключите его учётную запись по утверждённой процедуре, завершите активные сеансы и закройте доступ к связанным системам там, где это поддерживается, а также передайте его рабочие задачи другим сотрудникам. Прекращение доступа к системе управления отелем не обязательно закрывает отдельный доступ к OTA, платёжным провайдерам, электронной почте или устройствам. Обработайте каждую соответствующую учётную запись по установленной для неё процедуре.
Регулярно проверяйте список сотрудников и их прав, а также пересматривайте его после существенных изменений в составе персонала или объектов. Обращайте особое внимание на неиспользуемые учётные записи, широкие административные права, завершившиеся периоды подмены, пересекающиеся разрешения, а также экспорт данных и важные изменения без понятного обоснования.
Итоговая схема должна позволять владельцу описать доступ каждого сотрудника одним предложением: объекты, разрешённая работа и основные ограничения. Утверждённые исключения должны оставаться видимыми и поддаваться проверке, чтобы вчерашний экстренный доступ не стал завтрашним стандартом.